
管理员快速开局
企业版管理员从登录后台到完成组织初始化的最短路径。全程约 15 分钟,完成后成员即可在各自的 One Work 里用到公司统一的模型、技能与知识库。
还没有部署企业版?先看安装。本文默认你已拥有管理员账号(部署时自动生成,见安装输出的
INITIAL_ADMIN_PASSWORD)。
登录管理后台
浏览器打开 http://<服务器地址>/admin(或网关根地址),使用管理员账号登录。
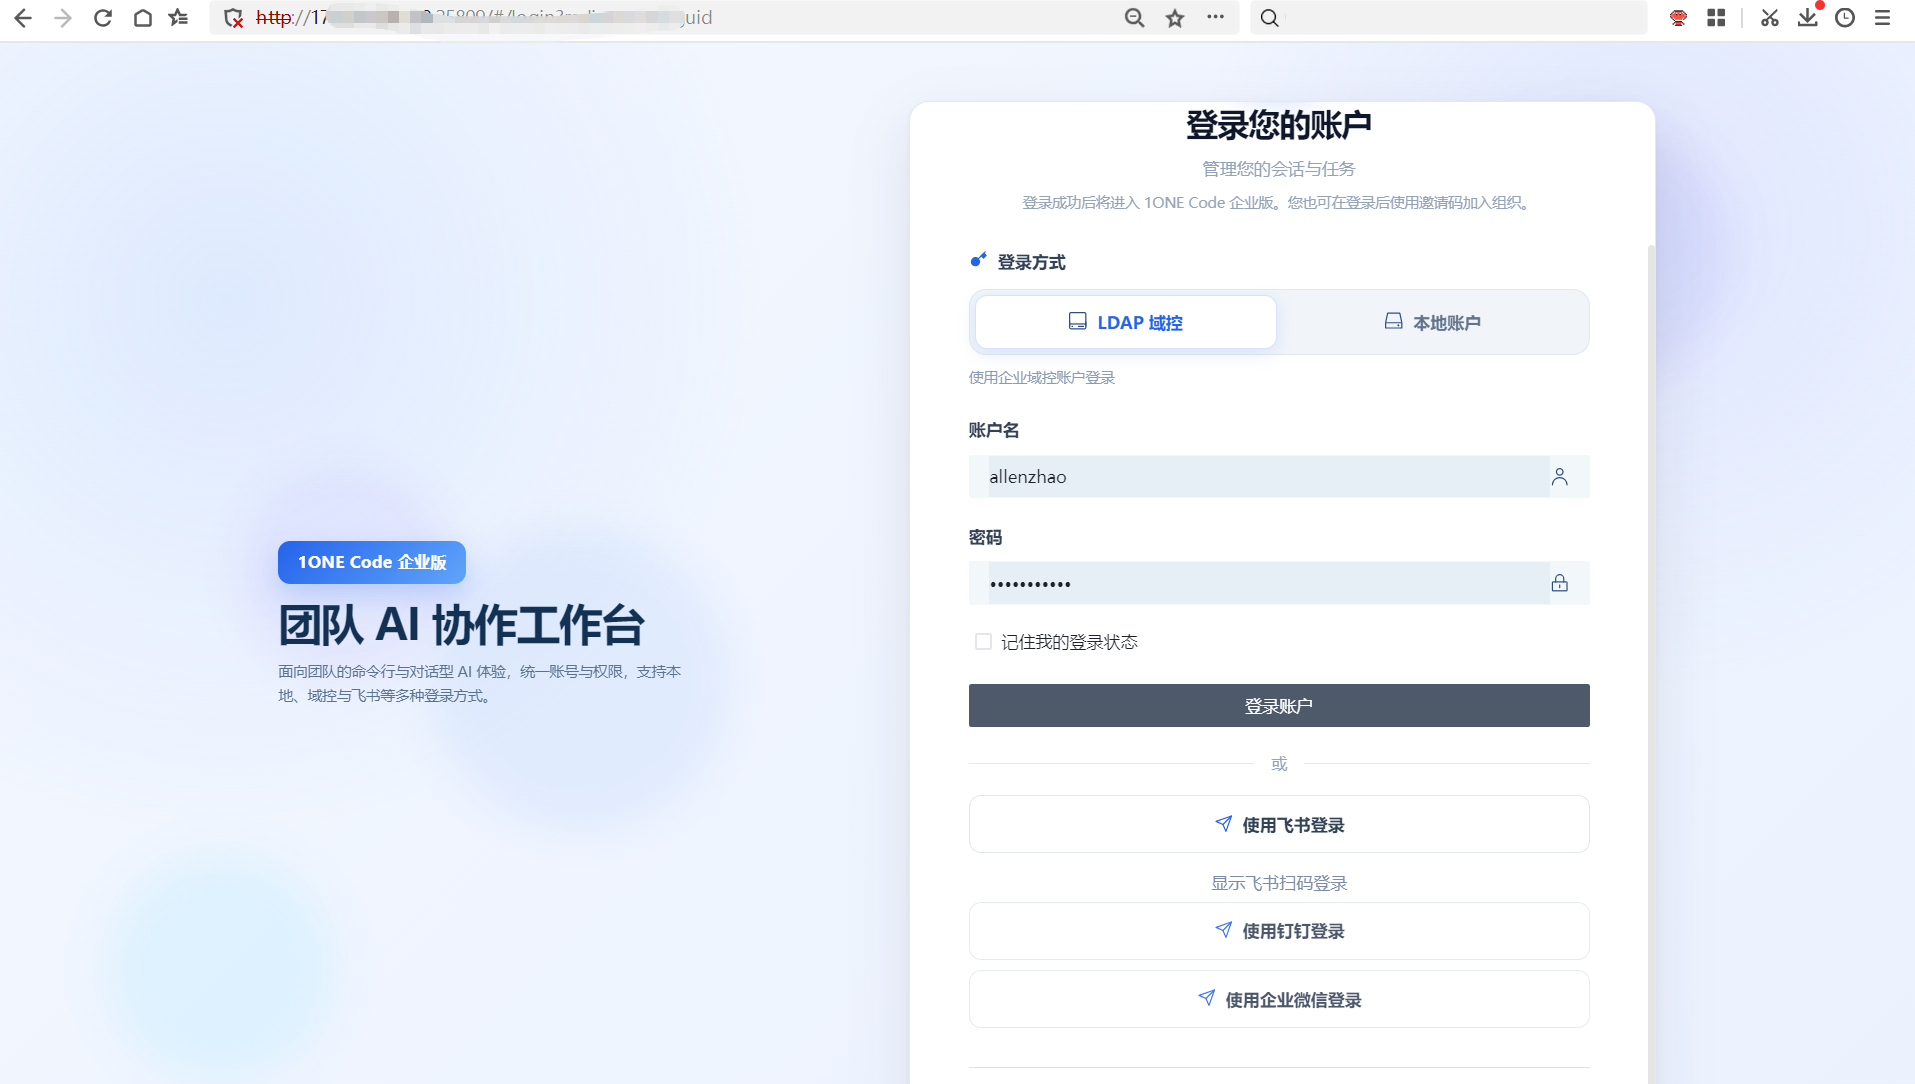
登录后进入企业管理后台。所有企业级配置都在这里完成;日常工作台在网关根路径,右上角用户菜单可随时「前往工作台」无缝切换。
认识总览工作台
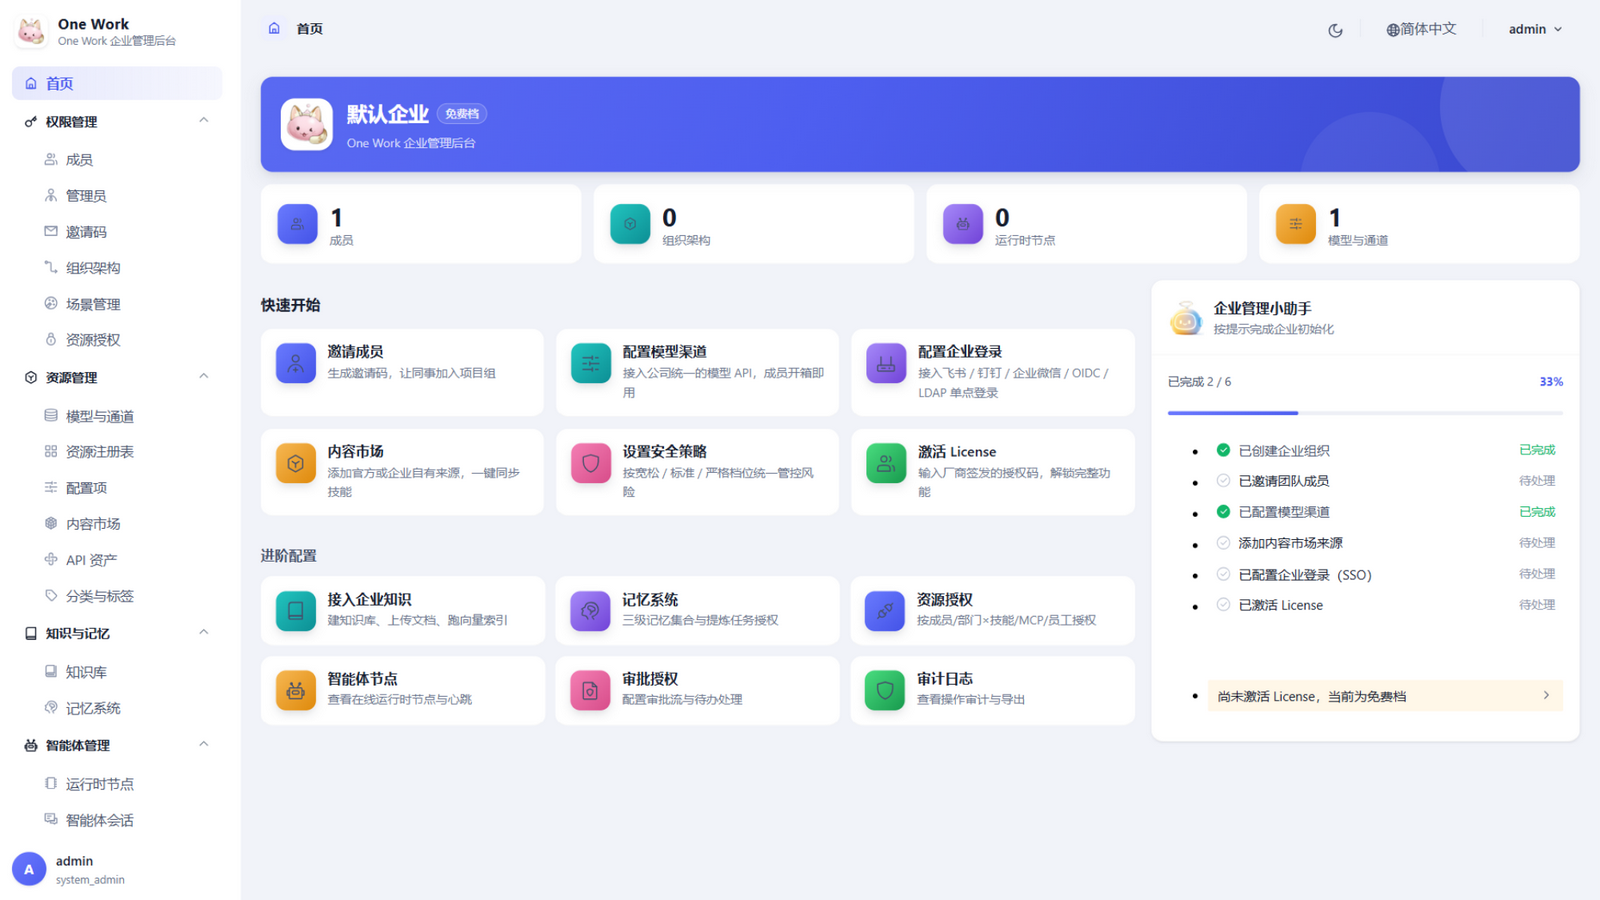
登录后的第一屏就是总览工作台:顶部是企业信息与当前档位,中间四项核心指标(成员 / 组织架构 / 运行时节点 / 模型通道),下方是「快速开始」九宫格——每张卡片都是一步待办,点击直达对应配置页。
右侧的企业管理小助手会实时汇总剩余初始化步骤,照着清单从上往下做即可。
第一步:邀请成员
进入「权限管理 → 邀请与入职」:
- 设置最大使用次数与有效期(留空表示不限)
- 生成邀请码,发给同事;也支持批量生成
- 成员在登录页输入邀请码即可加入企业
成员加入后,可以在「成员管理」调整角色(成员 / 组织管理员),在「组织架构」维护部门层级。
第二步:配置模型通道
进入「资源管理 → 模型与通道」,点击新增渠道:
- 填写渠道名称、上游地址(OpenAI 兼容端点或企业网关)与 API Key
- 点击从上游拉取模型,系统会自动探测可用模型,勾选要下发的模型
- 选择作用范围(全公司 / 指定项目组)并启用
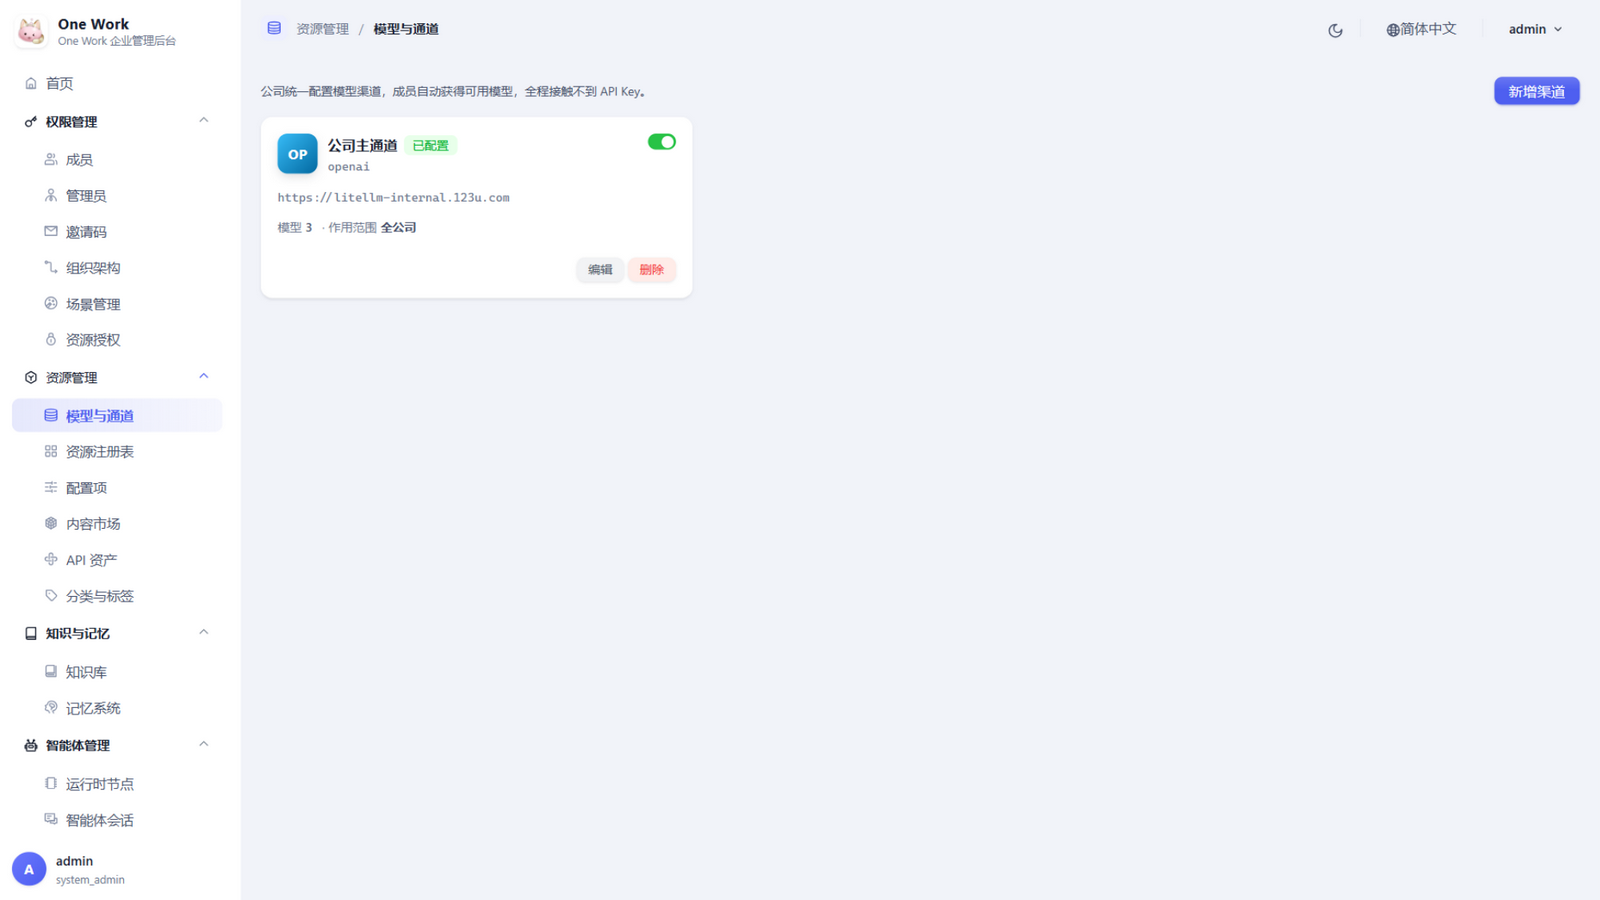
密钥只保存在公司服务器上,任何接口都不会返回它;成员拿到的是渠道令牌,全程接触不到 API Key。编辑已有通道时密钥不回显,留空表示保持不变。
第三步:授权资源
进入「权限管理 → 资源授权」,左侧选择部门或成员,右侧勾选可用的技能 / 工具(MCP)/ 模型通道 / 知识库:
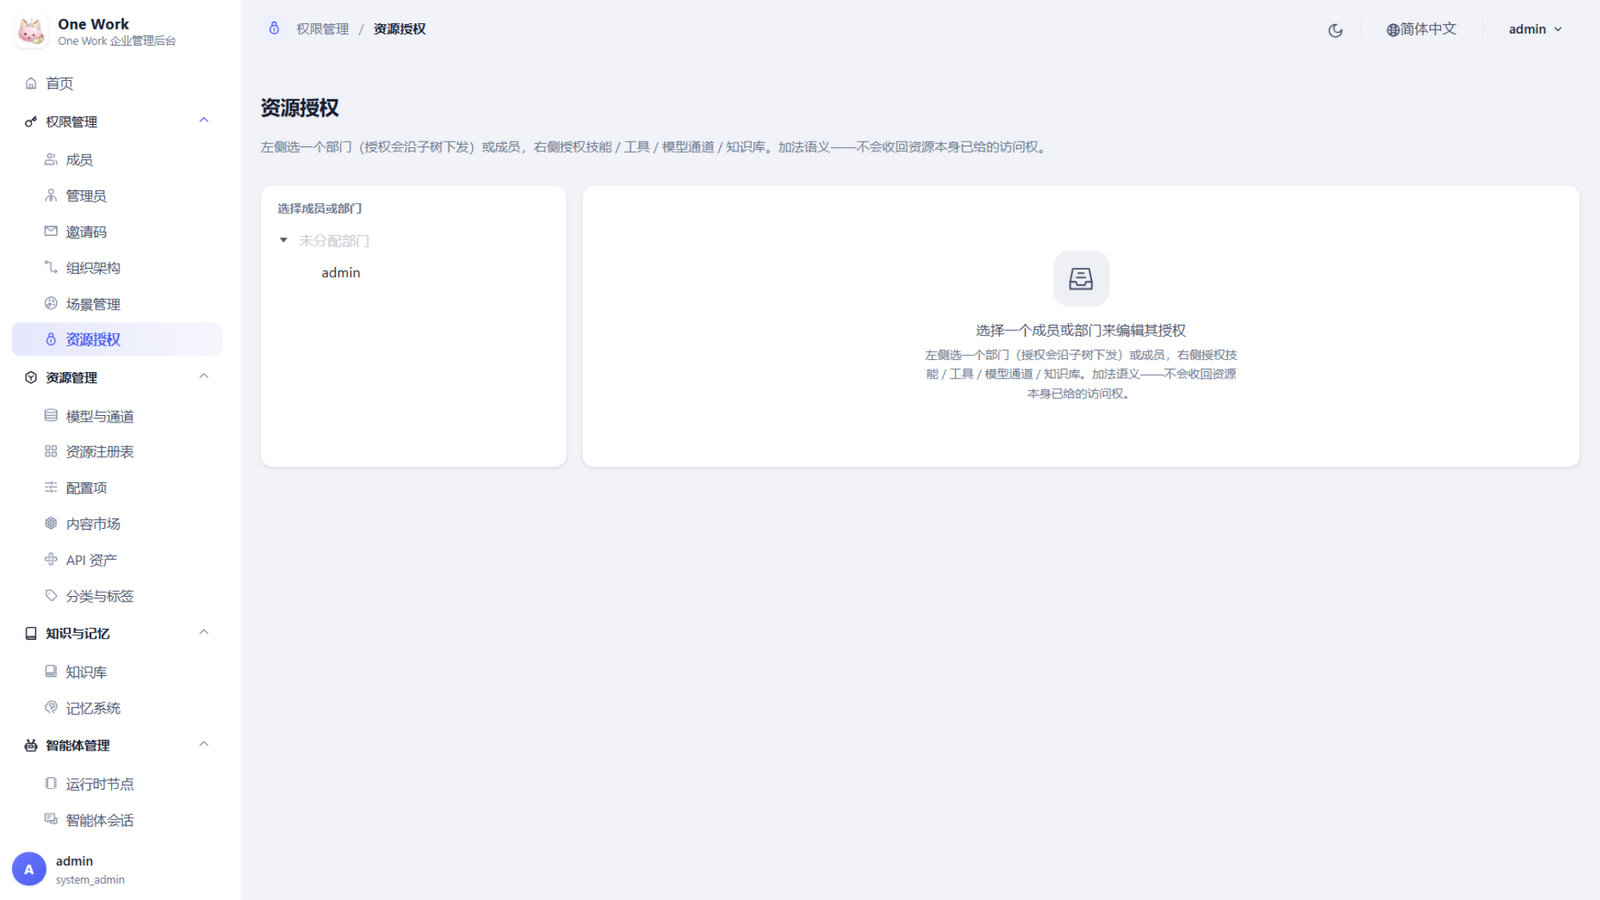
选中成员时,头部会显示实际生效统计——本人授权 + 祖先部门 + 所在场景的合成结果,这就是该成员工作台里真正可见的清单。
第四步:设置安全基线
进入「安全与合规 → 安全策略」,选择内置档位(宽松 / 标准 / 严格),或按字段微调后保存为自定义策略:
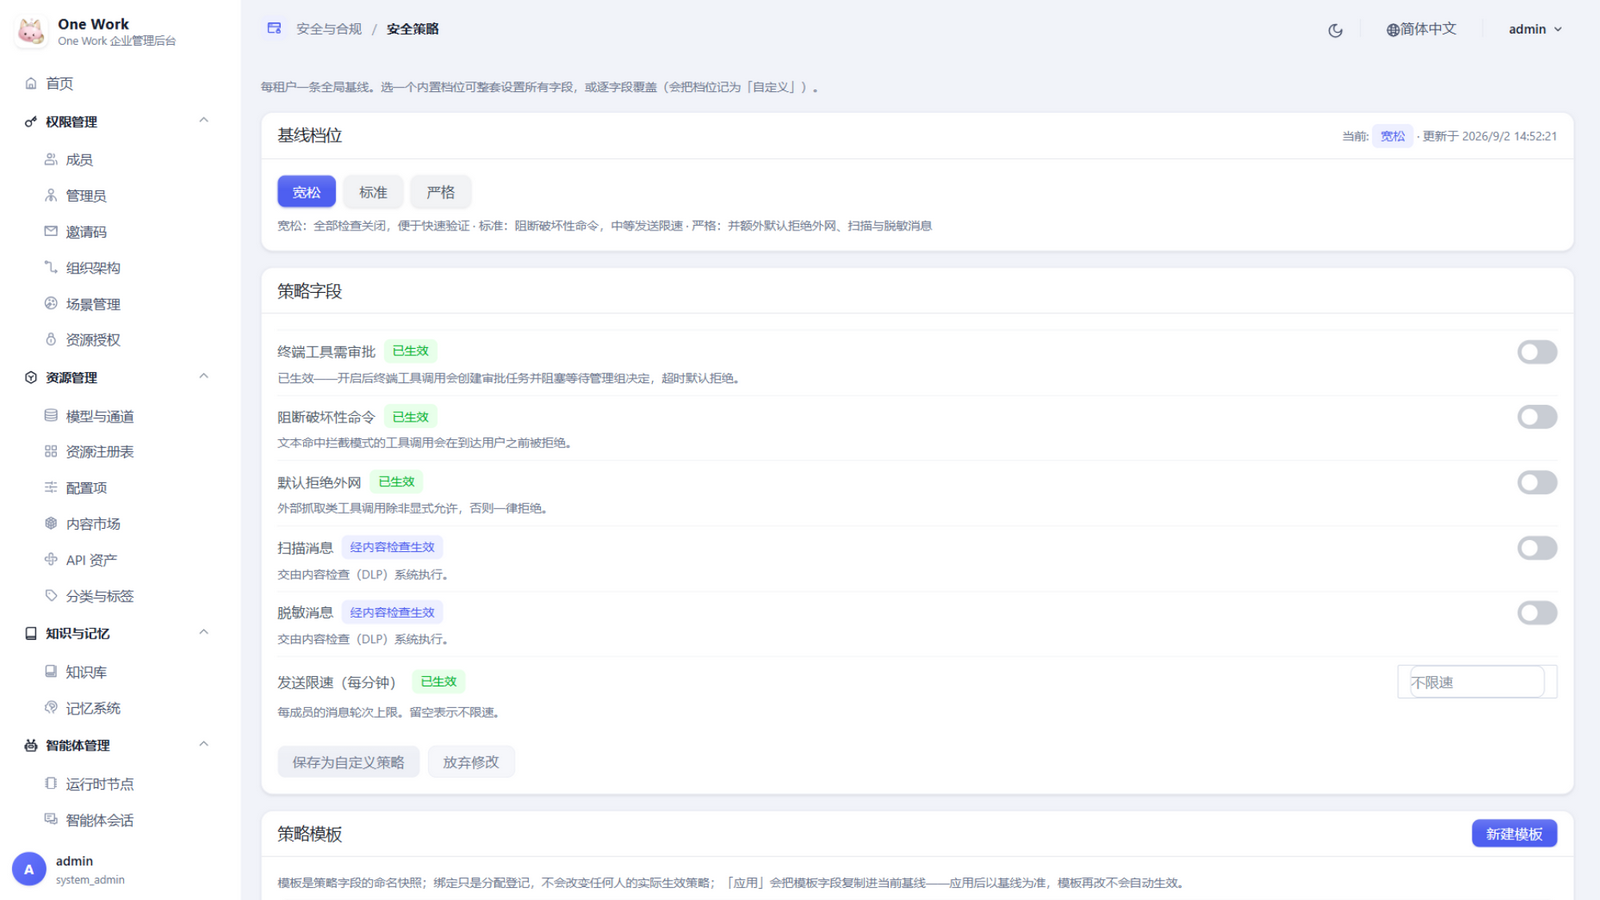
基线决定成员侧 Agent 的工具审批、外联拦截与发送限速等行为,后续可随时调整。
第五步(可选):企业 SSO
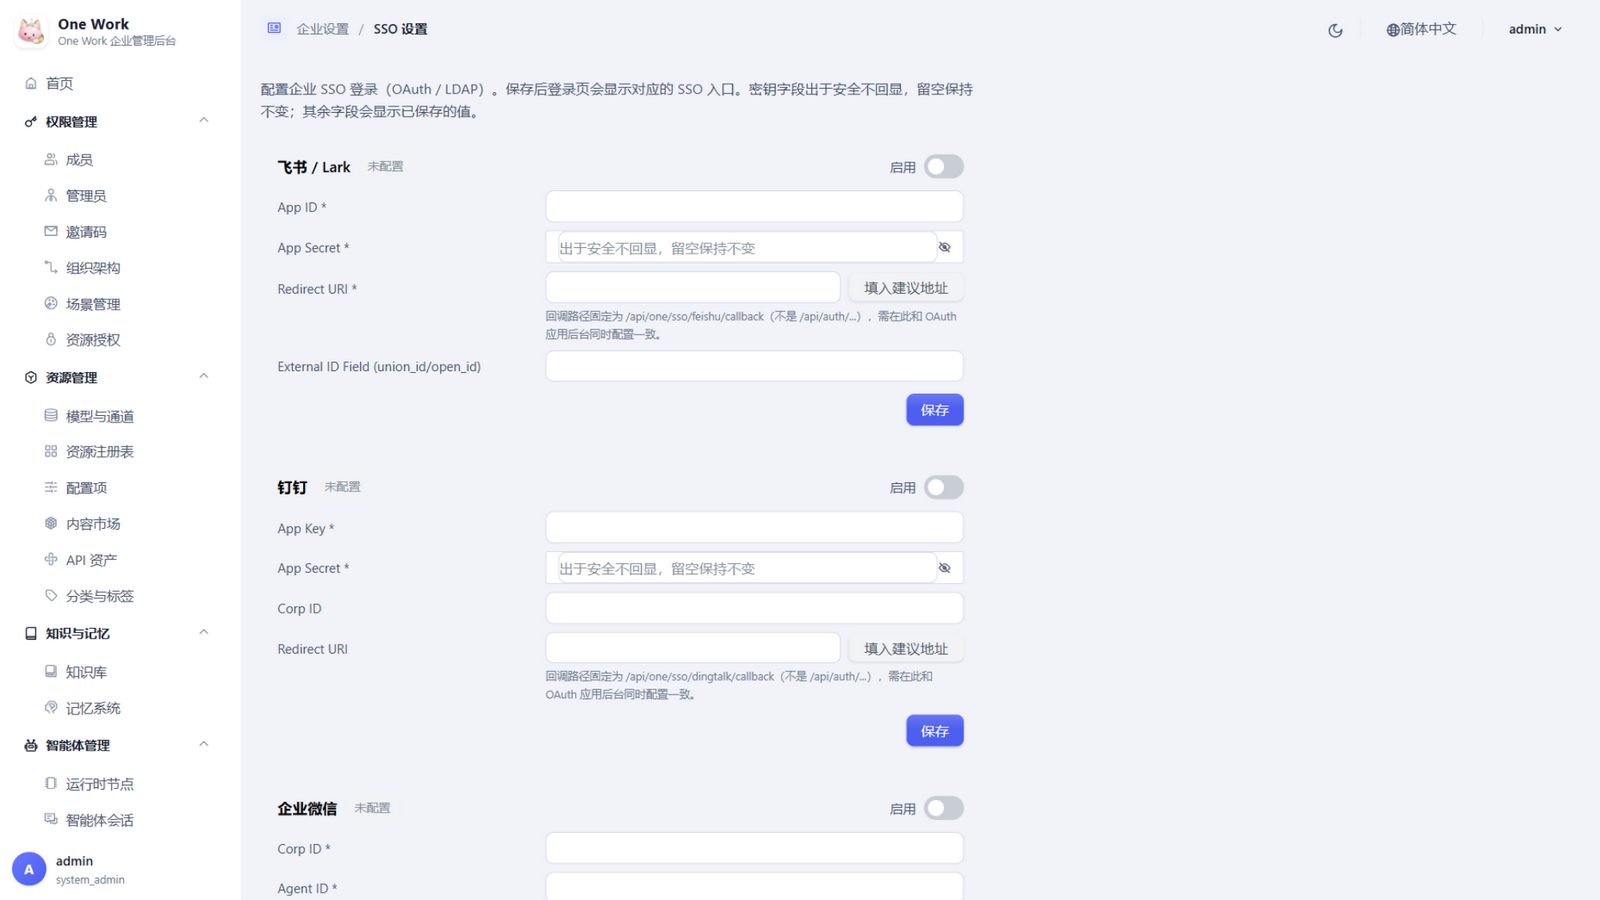
如果有飞书 / 钉钉 / 企业微信 / OIDC / LDAP,进入「企业设置 → SSO 设置」完成单点登录配置,成员即可用企业身份登录:
完成检查
回到总览,企业管理小助手的清单应全部变为「已完成」。之后可以继续: